Toegang tot GPT-6 Cyber: Daybreak Red en Blue stap voor stap
Wil je toegang tot GPT-6 Cyber? OpenAI hanteert een strikte selectie via Daybreak Red en Blue. Ontdek de voorwaarden en hoe de aanvraag werkt.
👁 114 keer gelezen
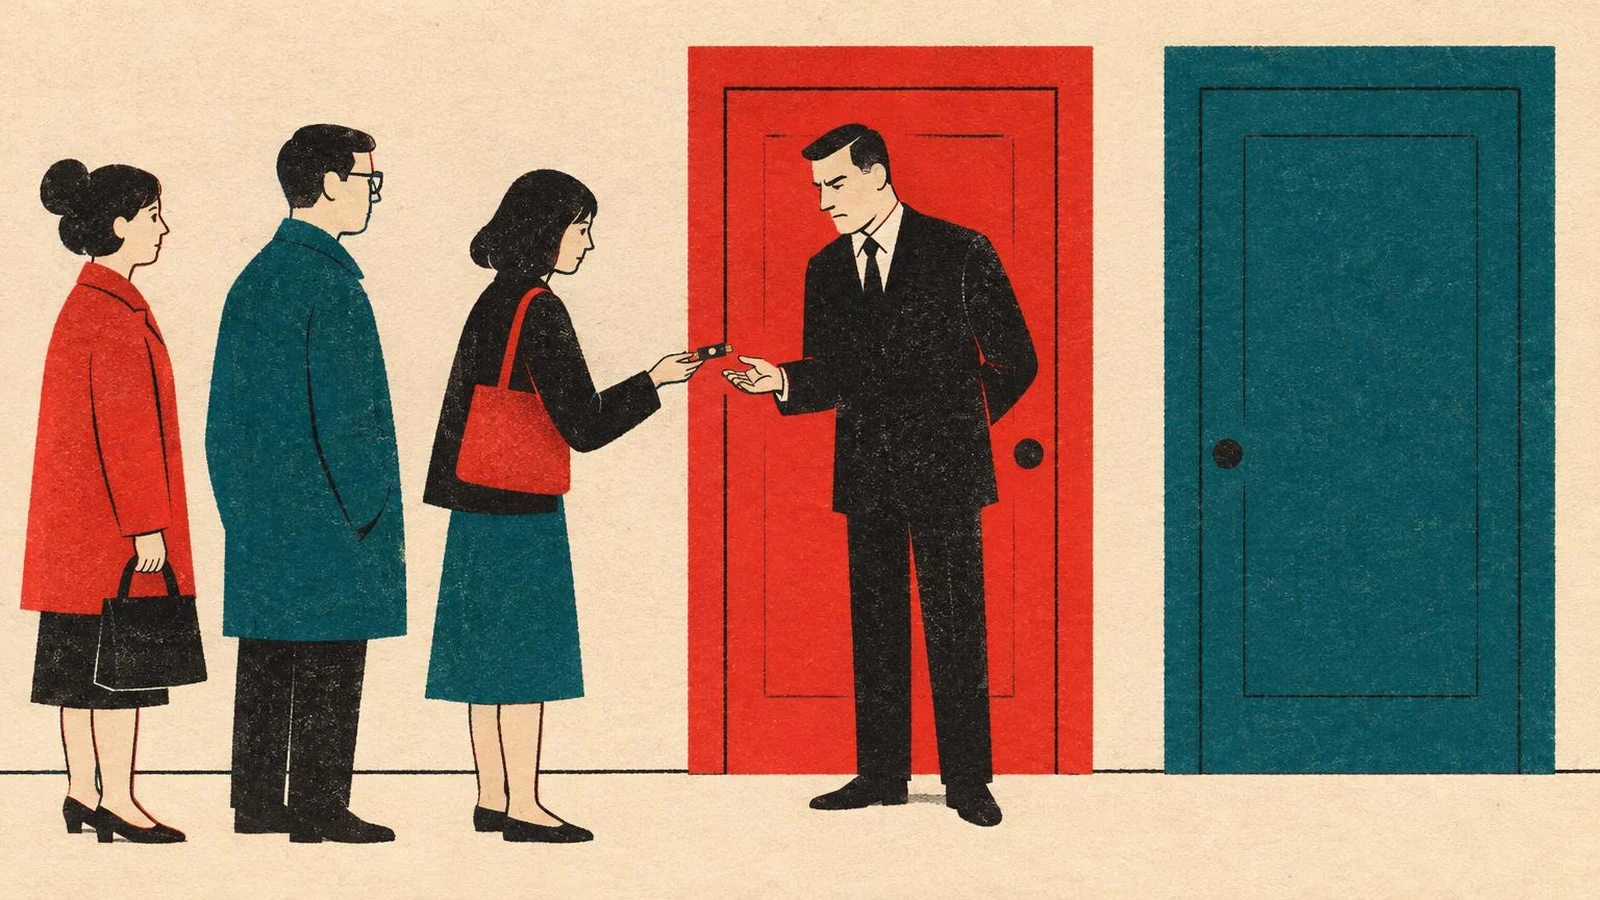
De meest gestelde vraag na de lancering van GPT-6 Cyber is: waar kan ik erop klikken? Het antwoord stelt de meesten teleur: nergens, tenzij je werkt bij een organisatie die door OpenAI handmatig is goedgekeurd. Ik heb de Daybreak-gids in het helpcentrum van OpenAI en de system card van het model doorgenomen om op een rij te zetten wie via welke weg toegang kan krijgen, en wat er overblijft voor individuele security-onderzoekers.
In het kort (stand van zaken op 5-11-2026)
- GPT-6 Cyber is uitsluitend beschikbaar voor organisaties met Daybreak Red die een aparte goedkeuring voor dit model hebben doorstaan.
- Particulieren kunnen uitsluitend een aanvraag indienen voor Daybreak Blue, waarmee je geen toegang krijgt tot Cyber-modellen.
- Blue voor individuen vereist: een betaald ChatGPT-abonnement, Advanced Account Security, minimaal één fysieke FIDO2-beveiligingssleutel, identiteitsverificatie en een leeftijd van 18+.
- Aanvragen verlopen via
chatgpt.com/cyber(individuen) of via het zakelijke Daybreak-formulier (bedrijven). Goedkeuring gebeurt niet automatisch.
Daybreak: twee verschillende toegangsniveaus
Daybreak is een programma van OpenAI dat officieel Trusted Access for Cyber heet. Het ging in juni van start en ik schreef er destijds al over in het artikel Daybreak: OpenAI lanceert cybersecurityprogramma. Het idee is eenvoudig: standaard weigert ChatGPT veel opdrachten die klinken als de voorbereiding van een aanval, zelfs als ze afkomstig zijn van verdedigers. Daybreak haalt een deel van deze weigeringen weg, maar alleen voor partijen die door OpenAI zijn geverifieerd.
Het programma kent twee niveaus. Daybreak Blue is bedoeld voor defensief werk: code reviews, prioritering van kwetsbaarheden, malware-analyse, incident response en het valideren van patches. Daybreak Red is bedoeld voor offensief werk in opdracht: penetratietests, red teaming en het schrijven en valideren van exploits. Het helpcentrum van OpenAI adviseert Blue nadrukkelijk als startpunt voor de meeste teams.
| Model | Zonder Daybreak | Daybreak Blue | Daybreak Red |
|---|---|---|---|
| GPT-5.5, GPT-5.6 Sol | standaardbeveiliging | minder weigeringen | minder weigeringen |
| GPT-6 Luna, GPT-6 Sol | standaardbeveiliging | minder weigeringen | minder weigeringen |
| GPT-6.1 Sol, Astra | standaardbeveiliging | standaardbeveiliging | minder weigeringen |
| GPT-5.6 Cyber | geen toegang | geen toegang | toegang |
| GPT-6 Cyber | geen toegang | geen toegang | toegang na aparte goedkeuring |
In de aankondiging van GPT-6 Cyber meldde OpenAI dat de alfaversie van Daybreak Blue voor GPT-6 Astra wordt uitgebreid naar meer organisaties en individuele onderzoekers. Voorlopig vermeldt het helpcentrum echter nog dat Astra met Blue met de reguliere beveiligingsfilters draait.
Waarom je als particulier geen GPT-6 Cyber krijgt
In de FAQ van de gids staat de vraag of je als individu Daybreak Red kunt krijgen. Het antwoord is helder: nee, Red is uitsluitend beschikbaar voor goedgekeurde bedrijven en organisaties, en je kunt het niet aanvragen via het individuele formulier. OpenAI sluit uitzonderingen niet volledig uit, maar je kunt er niet actief om vragen. Bovendien is er nog een tweede selectie. Alleen de status Red binnen een organisatie geeft nog geen toegang tot GPT-6 Cyber: bij de lancering ontvingen uitsluitend organisaties met Red die apart zijn goedgekeurd dit specifieke model. Alle Red-klanten krijgen GPT-5.6 Cyber, en toegang tot GPT-6 Cyber zou voor hen allemaal “binnenkort” volgen. Een concrete datum ontbreekt.
Daybreak Blue voor individuen: stap voor stap
Deze route staat open voor iedere volwassen gebruiker met een betaald abonnement. Volgens de documentatie van OpenAI ziet het stappenplan er als volgt uit:
- Ga naar
chatgpt.com/cyber, log in met het gewenste account en kies de Daybreak-configuratie. - Schakel Advanced Account Security in. Je moet ten minste twee veilige inlogmethoden registreren, waaronder één fysieke FIDO2-sleutel. Een softwarematige sleutel of een in de cloud gesynchroniseerde passkey voldoet niet aan de vereisten.
- Sla de herstelsleutels zorgvuldig op. Het activeren van deze beveiliging logt je op alle apparaten uit en schakelt inloggen met wachtwoord, e-mailcodes en sms uit. Raak je je hardwarebeveiligingssleutels en herstelcodes kwijt, dan kun je definitief de toegang tot je account verliezen, zo waarschuwt OpenAI expliciet.
- Verifieer je identiteit volgens de instructies op het scherm.
- Stel je Daybreak-sleutels in door je fysieke sleutel te koppelen (één verplicht, een tweede optioneel).
- Controleer je status. Het doorlopen van alle stappen garandeert geen automatische toelating.
Mijn advies is om meteen twee fysieke hardwarebeveiligingssleutels aan te schaffen en de reserve op een andere veilige locatie te bewaren. Bij Advanced Account Security is een verloren sleutel immers geen klein ongemak.
Daybreak Red voor bedrijven: de eisen van OpenAI
De system card van GPT-6 Cyber noemt duidelijke eisen voor deelnemende organisaties: inloggen via SSO, meervoudige verificatie, beheerde apparaten, het principe van minimale privileges, regelmatige rotatie van inloggegevens, monitoring van medewerkers en een meldingsplicht bij verdacht misbruik. Voor API-toegang tot Red geldt standaard een IP-allowlist; verzoeken vanuit andere netwerken worden geblokkeerd. Een organisatie die gebruikmaakt van Zero Data Retention moet over het algemeen Private Safety Processing inschakelen: versleutelde gesprekslogs blijven dan 30 dagen bewaard in de opslag van de klant, terwijl geautomatiseerde controles van OpenAI deze inspecteren zonder de inhoud aan medewerkers van het bedrijf te tonen.
Bij de aanvraag informeert OpenAI naar de organisatie en haar expertise op het gebied van cybersecurity, de geplande use cases, het account of de workspace waarin het model wordt gebruikt, en gegevens voor verificatie. Een zakelijke overeenkomst of eerdere aankopen bieden geen garantie op toegang.
Hoe activeer je GPT-6 Cyber na goedkeuring?
Een toelating activeert het model niet vanzelf. De eigenaar van de workspace of de API-organisatie moet de toegang eerst toewijzen aan specifieke personen of projecten. Vervolgens gelden deze stappen:
- Codex (desktop-app): gebruik de Daybreak-schakelaar in de geavanceerde modelselectie, die standaard uitstaat. Dit vereist versie 26.908.40834 of nieuwer bij inloggen via ChatGPT, of versie 26.1013.0 bij verificatie met een API-sleutel.
- Codex CLI: versie 0.163.0, met het commando
/daybreakin een actieve sessie, ofdaybreak=truein niet-interactieve modus. - API: via de Responses API met modelnaam
gpt-6-cyberen de parameteraccess_programs.cyberingesteld opdaybreak_red. Het activeren van Red alleen wijzigt het model niet automatisch; je moet het expliciet aanroepen.
Werkt een verzoek niet? De handleiding adviseert vier controles: controleer of Red actief is in het specifieke project (niet het standaardproject), of de API-sleutel bij dat project hoort, of het uitgaande IP-adres op de goedgekeurde lijst staat en of bij Zero Data Retention ook Private Safety Processing juist is ingesteld.
Wat Daybreak niet toestaat
Het programma haalt niet alle beveiligingsfilters weg. Het geeft geen toestemming om systemen te testen zonder voorafgaande schriftelijke autorisatie van de eigenaar. Het is niet toegestaan om de toegang door te verkopen of in te bouwen in een commercieel product voor eindgebruikers; daarvoor bestaat een apart partnerprogramma. Bovendien levert het niet automatisch Zero Data Retention op. OpenAI heeft daarnaast extra restricties ingevoerd rondom industriële controlesystemen, kritieke infrastructuur en verkiezingssystemen, en heeft voor verdedigers van essentiële netwerken een aparte groep opgericht: Daybreak Red for Critical Infrastructure.
Lees meer over de mogelijkheden van het model in ons overzicht van GPT-6 Cyber, of bekijk de details over de kosten in het artikel over de GPT-6 Cyber prijzen.
Google · Jouw bronnenHoger in Google - met één klikToevoegen aan voorkeursbronnen →Bronnen
- OpenAI Help Center, OpenAI Daybreak - Trusted Access for Cyber overview
- OpenAI, GPT-6 Cyber System Card, hoofdstuk 5
- OpenAI, Daybreak
More on this from HELDER

 nieuws·948 Linux-kernel-exploits: hoe GPT-6 Cyber code kraakte voor $ 1,2MOpenAI zette GPT-6 Cyber in op de Linux-kernel en vond 948 werkende root-exploits voor 1,2 miljoen dollar. Een analyse van het rapport.